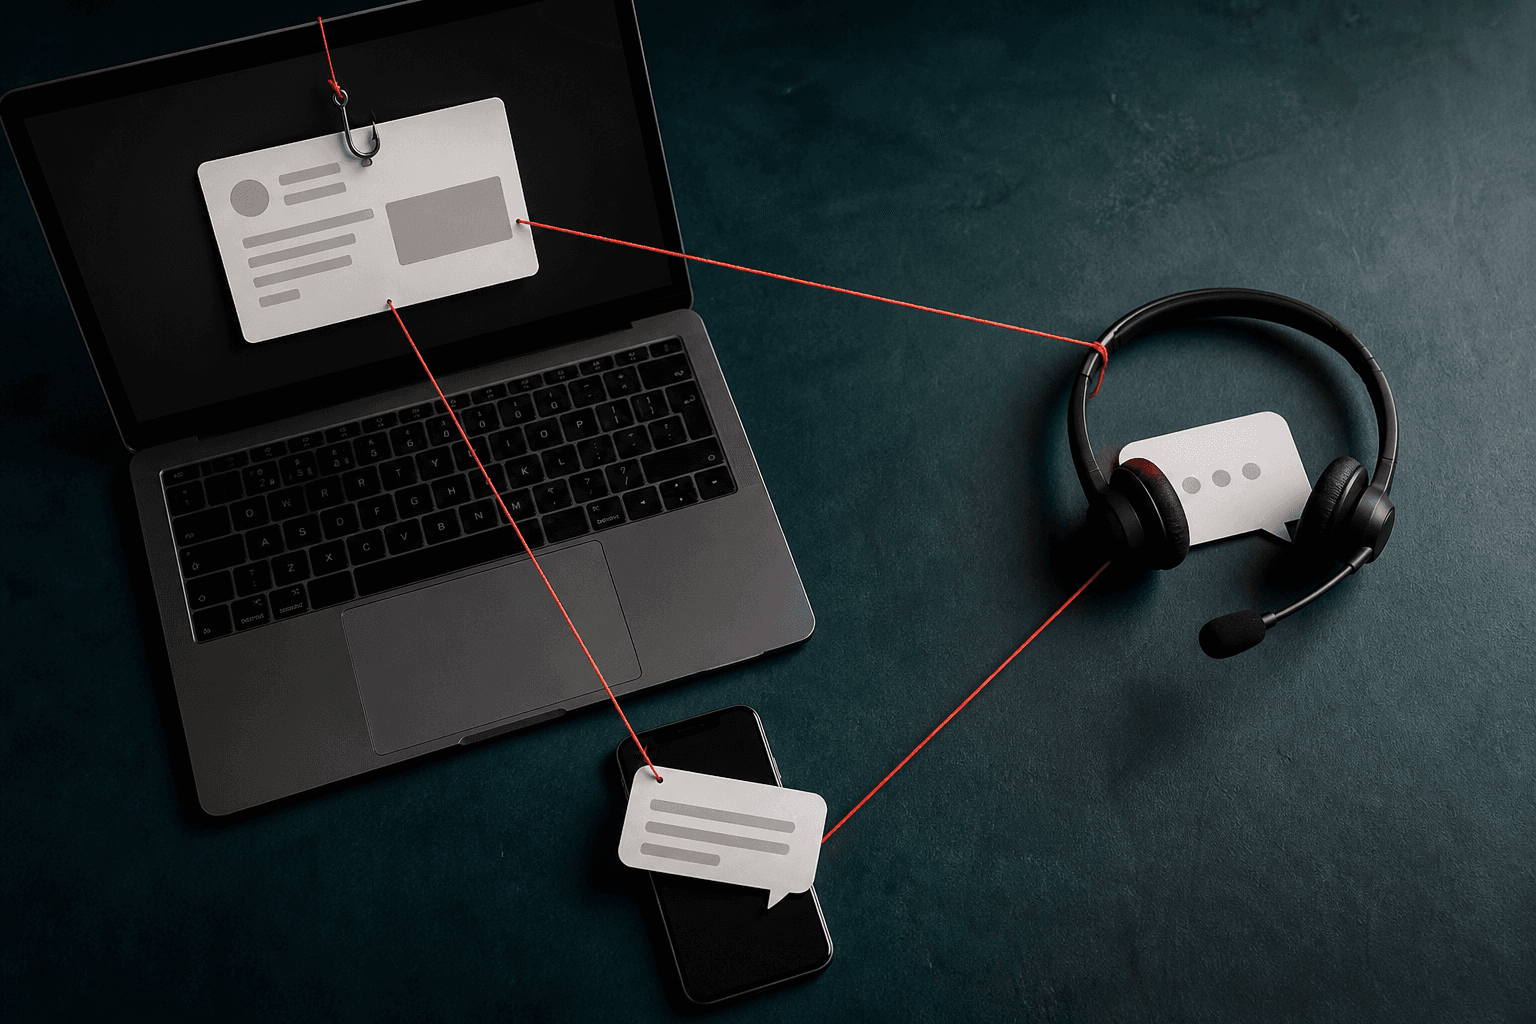
Phishing foregår typisk via e-mail, smishing via sms og vishing via telefon. Alle tre metoder forsøger at få dig til at handle på en falsk historie.
Det vigtigste at forstå
Phishing, smishing og vishing bruger forskellige kanaler, men samme grundidé: Afsenderen udgiver sig for en troværdig part og forsøger at få dig til at handle, før du kontrollerer identiteten. Phishing bruges ofte om e-mail og falske websider, smishing om sms, og vishing om taleopkald.
Et angreb kan bevæge sig mellem kanaler. En sms kan indsamle kortdata, et opkald kan bruge dem til at skabe tillid, og en e-mail kan levere et falsk dokument. Derfor skal du vurdere hele forløbet, ikke hver kontakt isoleret.
Phishing kommer ofte som e-mail
Beskeden forsøger at få dig til at åbne et link, en vedhæftet fil eller en falsk login-side. Afsendernavn, logo og sprog kan se troværdige ud.
Smishing bruger sms og beskedtråde
En falsk sms kan handle om en pakke, betaling eller konto. Afsendernavnet kan manipuleres, og beskeden kan lande i en tråd med ægte beskeder.
Vishing bruger samtalen som pres
I et opkald kan svindleren reagere på dine spørgsmål og skabe tidspres. Det viste nummer kan være spoofet, så kontrollen skal foregå efter, at du har lagt på.
Samme sikre rutine virker hver gang
- Stop henvendelsen.
- Brug ikke beskedens link eller opkalderens nummer.
- Åbn selv den officielle app eller hjemmeside.
- Kontakt banken eller tjenesten hurtigt, hvis du allerede har delt noget.
Vurdér situationen før du handler
Det samme emne kan kræve forskellige handlinger. Brug tabellen som beslutningsstøtte, og kontrollér væsentlige oplysninger gennem den officielle kanal.
| Situation | Hvad det betyder | Gør dette |
|---|---|---|
| E-mail eller sms fører til en login-side | Det ligner phishing eller smishing med fokus på legitimationsoplysninger. | Luk siden og åbn selv tjenestens officielle app eller adresse. |
| En person ringer og bruger oplysninger fra beskeden | Det er et tværkanalsforløb, hvor tidligere data øger troværdigheden. | Afbryd og kontrollér organisationen gennem en helt separat kanal. |
| Du bliver bedt om både kortdata og MitID | Flere sikkerhedslag forsøges samlet for at gennemføre en økonomisk handling. | Del intet; kontakt bank og MitID ved enhver allerede udført handling. |
Eksempel: Tre kanaler i samme historie
Først kommer en sms om en mistænkelig betaling med et link. Senere ringer en person, der kender beløbet og siger, at banken følger op. Til sidst modtager du en e-mail med et dokument. De tre kontakter kan føles som uafhængige bekræftelser, men kan være planlagt som ét samlet angreb.
Du stopper kontakten og åbner bankens app direkte. Her kontrollerer du betalinger og bruger bankens kontaktfunktion. Du bruger ikke links, numre eller dokumenter fra forløbet og gemmer materialet, hvis banken eller politiet har brug for det.
Din handleplan trin for trin
- Kortlæg hvilke kanaler og oplysninger der indgår.
- Stop alle kontaktspor, som stammer fra den samme historie.
- Åbn den officielle tjeneste fra en kendt app eller selvindtastet adresse.
- Godkend ikke handlinger, du ikke selv har startet.
- Sikr berørte konti fra en betroet enhed.
- Gem e-mails, beskeder, numre og tidslinje til dokumentation.
Undgå de typiske fejl
At behandle hver kanal som bekræftelse
En svindler kan kontrollere sms, opkald og e-mail i samme forløb. Uafhængig kontrol skal komme fra en kanal, du selv finder.
At fokusere på stavfejl
Moderne svindel kan være sprogligt korrekt og visuelt overbevisende. Vurdér afsender, domæne, krav og verifikationsmulighed.
At fortsætte på en anden kanal, som afsenderen foreslår
Et nummer i en sms eller en chatadresse i en e-mail er stadig en del af det ukontrollerede forløb.
Ofte stillede spørgsmål
Kan et kendt afsendernavn være falsk?
Ja. Visningen af både telefonnummer og sms-afsender kan manipuleres. Kontrollér altid gennem en kanal, du selv finder.
Hvad gør jeg, hvis jeg kun har klikket?
Luk siden og undlad at hente eller indtaste noget. Har du delt oplysninger, godkendt med MitID eller betalt, skal du straks kontakte den berørte tjeneste eller bank.
Hvilken metode er mest farlig?
Risikoen afhænger af handlingen, ikke kanalnavnet. En kort sms kan føre til kontoovertagelse, mens et langt opkald kan stoppes uden skade, hvis du ikke deler eller godkender noget.
Kan samme afsender bruge alle tre metoder?
Ja. Oplysninger fra én kanal kan bruges i den næste. Det er derfor vigtigt at bryde hele kontaktkæden og kontrollere via en selvvalgt officiel kanal.
Hvordan forklarer jeg hændelsen ved anmeldelse?
Beskriv forløbet kronologisk: kanal, tidspunkt, påstået afsender, ønsket handling, hvad du delte, og hvilke betalinger eller godkendelser der skete. Gem originalerne.
Har du delt oplysninger eller overført penge, så kontakt din bank med det samme. Brug altid bankens officielle nummer.